
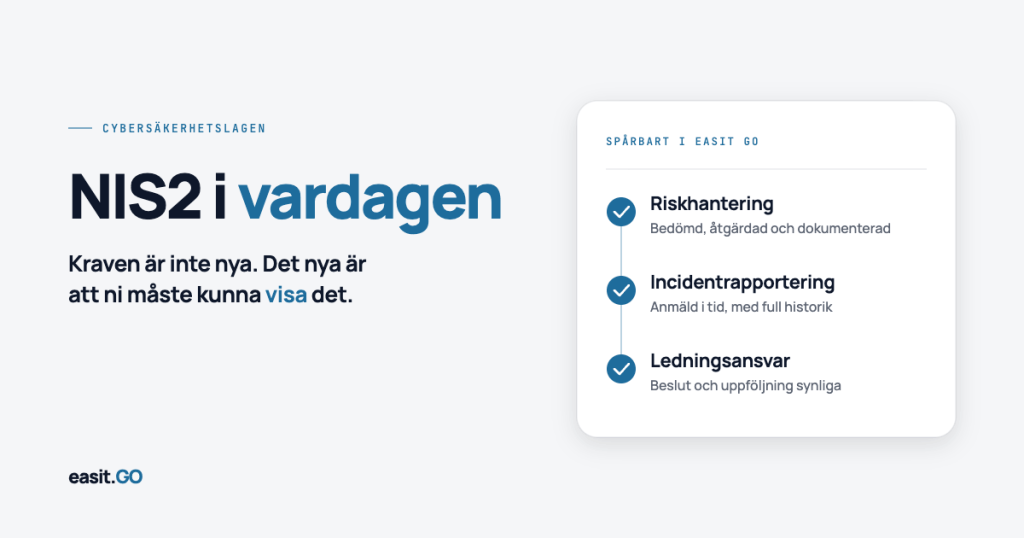
NIS2-direktivet, som er implementert i Sverige i cybersikkerhetsloven, krever at samfunnskritiske organisasjoner håndterer risikoer systematisk, rapporterer hendelser i tide og tar ledelsesansvar for sikkerhetsarbeidet. Kravene er ikke nye i innholdet. Det nye er at du må kunne vise at du oppfyller dem.
Dette skillet er viktig. En organisasjon som håndterer hendelser manuelt, har risikoregistre i regneark og gjennomgår leverandører via e-post, kan oppfylle kravene i hovedsak, men har problemer med å produsere dokumentasjonen som tilsyn og ledelse trenger. Det er der tjenestestyringsplattformen utgjør en forskjell.
Hva NIS2 faktisk krever
Artikkel 21 i NIS2-direktivet lister opp ti handlingsområder, men de faller i hovedsak inn under tre krav: systematisk risikohåndtering basert på risikoanalyse, rettidig rapportering av betydelige hendelser og sikring av at ledelsen tar ansvar, følger opp og gir opplæring.
Tidslinje for en betydelig hendelse: 0 timers registrering, 24 timers tidlig varsling (mistenkt hensikt? grenseoverskridende påvirkning?), 72 timers hendelsesvarsling med vurdering av alvorlighetsgrad og indikatorer, 1 måneds sluttrapport med årsak og tiltak.
Seks prosesser som fungerer sammen
Tjenestekatalog: NIS2-kontinuitetskrav
Hvilke tjenester du leverer, hvem eier dem og hvor kritiske de er. I Easit GO er tjenestekatalogen knutepunktet som de andre prosessene kobler seg til. Når en hendelse inntreffer, ser saksbehandleren umiddelbart hvilke kritiske tjenester som er berørt og kan svare på regulatorens spørsmål uten å måtte søke i flere systemer.
Konfigurasjon og ressurser (CMDB): NIS2-krav til ressursadministrasjon
NIS2 krever sikkerhet ved anskaffelse og vedlikehold av nettverks- og informasjonssystemer. CMDB-en i Easit GO inneholder systemer, utstyr og avhengigheter knyttet til hver tjeneste. Dette gir deg et oppdatert bilde av IT-miljøet ditt uten manuelt registerarbeid.
Endringshåndtering: NIS2-krav for anskaffelse, vedlikehold og sporbarhet
Hver endring er knyttet til de berørte tjenestene og eiendelene. Relasjonsoversikten viser hva som påvirkes før beslutningen tas. Endringsrådet godkjenner eller avviser. Når endringen implementeres, oppdateres CMDB-en, og historikken viser hvem som godkjente den, når og hvorfor.
Hendelseshåndtering: NIS2 Hendelses- og rapporteringskrav
Sikkerhetshendelsen i Easit GO stiller spørsmål som avgjør om hendelsen er «betydelig»: type, mistenkt hensikt, grenseoverskridende påvirkning og konsekvenser. Tidsovervåkingen for 24 timer, 72 timer og én måned kjøres direkte i saken. Grunnlaget for rapporten er hentet fra hendelsens egne felt.
Les veiledningen vår: Veiledning for implementering av hendelseshåndtering.
Risikostyring: NIS2-krav til risikoanalyse og -policy
Risikoer registreres med trusselprofil, sannsynlighet, konsekvens og risikoverdi, knyttet til tjenestene og eiendelene de truer. Hver risiko har en ansvarlig part, en frist og en godkjenner. Historikken viser at risikoen håndteres løpende, ikke at den ble notert én gang og glemt.
Leverandørhåndtering: NIS2-krav til forsyningskjeden
Leverandører er knyttet til kontrakter, tjenester og utstyr med sertifiseringer, sikkerhetskrav og risikoklassifisering. Revisjonsforespørsler sendes direkte i systemet med skjemaer og svarfrister. Avvik følges opp med en handlingsplan i samme flyt.
Les veiledningen vår: Veiledning for implementering av leverandørstyring.
Hvor begynner du?
Ikke med alt på en gang, men med det som har størst innvirkning først. En naturlig startrekkefølge: start med å sikre hendelsesflyten med NIS2-klassifisering og tidsovervåking. Koble deretter kritiske tjenester til CMDB og endringshåndtering. Sikre forsyningskjeden. Utvid deretter med risikoregistre og ledelsesrapporter.
Tre lærdommer fra organisasjoner som har kommet i gang: Start med hendelsen, ikke med policyen. CMDB-en trenger ikke å være komplett fra dag én; riktige data om noen få kritiske tjenester slår halvferdige data om dem alle. Sikkerhet og IT i samme verktøy eliminerer hull.
Les mer om hvordan Easit GO håndterer NIS2-krav på easit.se/nis2/ eller kontakt oss for å plassere din nåværende posisjon på rangstigen og velge hvor du vil starte.
Henrik Traveler
Kommersiell produktsjef
henrik.resare@easit.com
+46 70 249 36 06