Fler och fler organisationer i Sverige och Europa ställer frågan: spelar det roll var vår ITSM-plattform är tillverkad? Frågan dyker upp i GDPR-revisioner, vid plattformsbyten och i upphandlingsdialoger. Det korta svaret är ja, det spelar roll. Men inte alltid av de skäl man tror. Den här guiden reder ut vad som faktiskt skiljer sig och vad du bör titta på oavsett vilket ursprung plattformen har.
1. Varför frågan om ursprung börjar ställas
Under lång tid köptes ITSM-plattformar primärt utifrån funktioner och pris. Ursprung var sällan ett kriterium. Det har förändrats av tre konkreta händelser.
Schrems II-domen ogiltigförklarade Privacy Shield och skapade rättslig osäkerhet kring överföring av personuppgifter till USA. Även om EU-US Data Privacy Framework tillfälligt återupprättade en laglig grund för dataöverföringar, kvarstår osäkerheten eftersom ramverket fortfarande utmanas juridiskt.
NIS2-direktivet kräver att organisationer inom samhällsviktig infrastruktur kan redovisa var deras IT-system hanterar data och vem som har åtkomst. Det räcker inte längre att anta att leverantörens molntjänst är säker.
Den tredje drivkraften är mer pragmatisk: europeiska organisationer som under pandemiåren drev upp sin molnanvändning genomför nu mognadsgranskning av sina systemportföljer och ställer frågor de inte ställde vid ursprungsinköpet.
Det är i det läget som frågan om europeiskt alternativ uppstår på riktigt, inte som ett ideologiskt val utan som en risk- och compliancefråga.
2. Tre konkreta skillnader mellan europeiska och amerikanska plattformar
Skillnaderna handlar sällan om funktioner. Moderna ITSM-plattformar, oavsett ursprung, kan hantera incidenthantering, ärendeflöden, tillgångshantering och automationer. Skillnaderna finns i tre andra dimensioner.
Datalagring och dataresidens
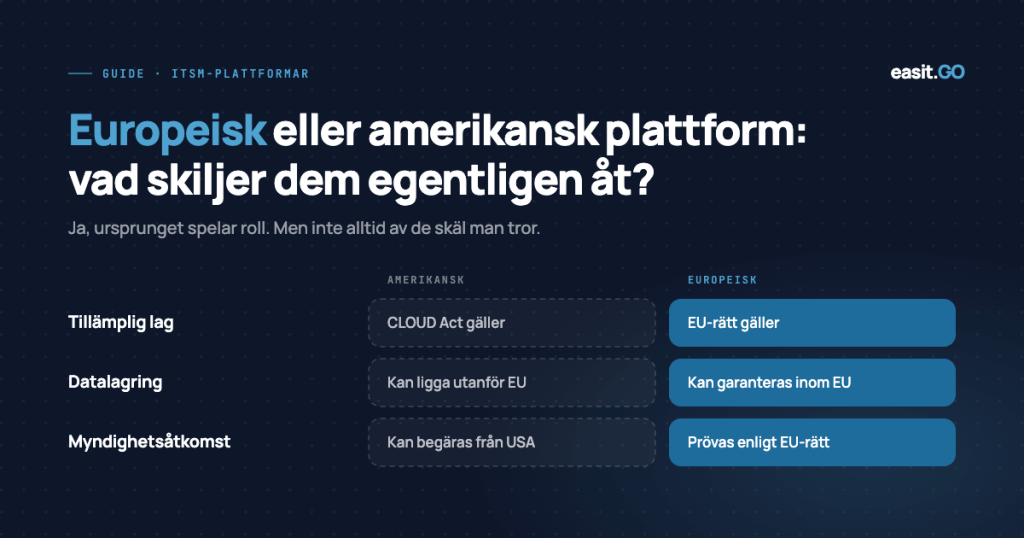
En amerikansk plattform som erbjuder europeisk molnregion löser en del av frågan, men inte hela. Data kan fortfarande dirigeras via amerikanska servrar vid backuper, support-sessioner eller AI-träning beroende på leverantörens arkitektur. En europeisk plattform med europeisk infrastruktur ger en tydligare kontrollkedja från start.
Nyckelfrågan att ställa en leverantör är inte ”har ni servrar i EU?” utan ”kan ni garantera att inga personuppgifter behandlas utanför EU/EES i något led, inklusive av era underleverantörer?”
Juridisk hemvist och myndighetstillgång
CLOUD Act ger amerikanska myndigheter möjlighet att begära ut data lagrad av amerikanska bolag, även om data fysiskt befinner sig utanför USA. Det gäller oavsett om leverantören har en europeisk juridisk enhet.
Det är en risk som europeiska organisationer med känslig data, till exempel inom offentlig sektor, försvar eller hälso- och sjukvård, behöver väga in. En europeisk plattform under europeisk jurisdiktion är inte exponerad för samma lagstiftning.
Support och implementationspartners
En skillnad som sällan nämns i plattformsval men som påverkar den dagliga driften: support i europeisk tidszon, på europeiska språk, med implementationspartners som förstår lokal affärslogik och europeiska integrationsstandarder.
Globala plattformar med centraliserade supportmodeller erbjuder ofta förstalinjenivå på engelska under kontorstider som inte matchar europeiska arbetstider. För organisationer med kritiska serviceflöden kan det vara avgörande.
Se hur Easit GO hanterar datalagring och åtkomstkontroll
Easit GO är en europeisk service management-plattform med full kontroll över var data lagras och vem som har åtkomst. Läs om plattformens funktioner och säkerhetsarkitektur.
3. Vad upphandling och GDPR faktiskt kräver av er plattform
Oavsett om ni väljer en europeisk eller amerikansk plattform finns ett antal krav som måste uppfyllas. Att dokumentera dem skyddar er vid revisioner och minskar risken för kostsamma retroaktiva åtgärder.
- Artikel 30-förteckning: Ni måste kunna visa en aktuell förteckning över personuppgiftsbehandling och era databehandlare. Leverantören av er ITSM-plattform är en databehandlare och måste kunna lämna underlag.
- Databehandlingsavtal (DPA): Ni måste ha ett giltigt databehandlingsavtal med leverantören som reglerar ändamål, lagringstider och vad som händer med data vid avtalets upphörande.
- Tredjelandsöverföringar: Om data behandlas utanför EU/EES måste det finnas en laglig grund och kompletterande skyddsåtgärder. EU-US Data Privacy Framework är en möjlig grund men juridiskt osäker på sikt.
- Åtkomstkontroll och loggning: Ni behöver kunna visa vem som har åtkomst till personuppgifter i plattformen och en logg som bekräftar att åtkomsten är korrekt begränsad.
- Rätt att radera: Plattformen måste stödja fullständig radering av en persons uppgifter på begäran, inklusive i backupsystem, utan att det kräver manuellt ingripande hos leverantören.
4. Fem frågor att ställa en leverantör oavsett ursprung
När du utvärderar en plattform, ställ dessa frågor och begär skriftliga svar. Svårigheter att svara på dem är i sig ett varningstecken.
- Kan ni dokumentera exakt i vilka länder och hos vilka underleverantörer vår data behandlas, i alla led inklusive backuper, support och AI-funktioner?
- Är ni föremål för CLOUD Act eller liknande lagstiftning som ger ett tredjeland möjlighet att begära ut vår data utan vår kännedom?
- Kan ni leverera ett uppdaterat databehandlingsavtal och artikel 30-underlag till vår DPO inom sju dagar?
- Hur hanteras fullständig radering av personuppgifter på begäran, och vad är er garanterade svarstid för att bekräfta att raderingen genomförts?
- Vilka certifieringar har ni för informationssäkerhet, till exempel ISO 27001, och kan ni ge oss det senaste revisionsutlåtandet?
5. Vad väljer europeiska organisationer 2026?
Marknaden för ITSM-plattformar i Europa rör sig i två spår parallellt. Stora globala plattformar fortsätter att vinna affärer i segment där datakomplexiteten är lägre och budgeterna stora nog för att absorbera compliance-kostnaden. Samtidigt ser vi ett tydligt ökat intresse för europeiska alternativ i tre specifika segment.
Offentlig sektor och myndigheter är det segment där dragningen mot europeiska alternativ är starkast, drivet av offentlighetsprincipen, NIS2 och krav på upphandlingsbarhet via europeiska ramavtal. En plattform som inte kan svara på CLOUD Act-frågan är i praktiken svår att försvara vid en IT-revision.
Organisationer inom hälso- och sjukvård hanterar personuppgifter av känsligaste slag och har historiskt ställt strikta krav på datalagring. Den trenden förstärks nu snarare än avtar.
Tillverknings- och teknikföretag med IP-känslig data ser ITSM-plattformen som en del av sin bredare säkerhetsarkitektur. Ursprungsländer och jurisdiktioner är del av hotbildsanalysen.
Det är inte en allmän rörelse bort från amerikanska plattformar, men det är en rörelse mot att ställa tydligare krav och mot att välja europeiska alternativ när de uppfyller funktionskraven. Och det gör de i allt högre utsträckning.
Vill du diskutera er specifika situation med en av våra rådgivare?
Vi hjälper er att kartlägga era dataskyddskrav och visa hur Easit GO möter dem i praktiken. Ingen säljpitch, bara en konkret genomgång.
Henrik Resare
Commercial Product Manager
henrik.resare@easit.com
+46 70 249 36 06